 لوموند ـ ترجمه رادیو فردا؛ ویرایش و کوتاهسازی: خبرنامه گویا
با فروکش کردن جنگ میان ایران و ائتلاف آمریکا و اسرائیل، یک «جنگ نامتقارن پنهان» در اروپا ادامه دارد؛ مجموعهای از طرحهای ترور، خرابکاری و حملات سایبری منتسب به جمهوری اسلامی که نگرانی سرویسهای اطلاعاتی غربی را افزایش داده است. تهدیدی که زمانی بیشتر متوجه مخالفان حکومت و منافع اسرائیل بود، اکنون تأسیسات نظامی را نیز در بر میگیرد.
پرونده پایگاه هوایی فرفورد بریتانیا یکی از تازهترین نمونههاست. این پایگاه میزبان هواپیماهای نظامی آمریکایی بوده که در حملات علیه ایران شرکت داشتند. پلیس ضدتروریسم بریتانیا، حادثه ۲۷ سپتامبر در نزدیکی آن را به سرویسهای اطلاعاتی ایران یا شبکههای وابسته به آنها مرتبط میداند.
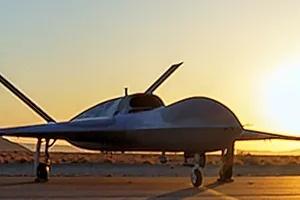
بر اساس اطلاعاتی که سرویسهای بریتانیایی در اختیار همتایان اروپایی خود گذاشتهاند، مظنونان قصد داشتند با پهپادهای کوچکِ دارای قابلیت حمل مواد منفجره، بمبافکنهای آمریکایی را هدف بگیرند. با این حال، در خودروهای آنان تنها چند گالن بنزین پیدا شد. پنج نفر بازداشت و سپس با وثیقه آزاد شدند؛ دو نفر نیز بر اساس قانون امنیت ملی بریتانیا تفهیم اتهام شدهاند.
سپاه پاسداران پیشتر هشدار داده بود هر پایگاهی که برای بمباران ایران استفاده شود، «هدفی مشروع» خواهد بود. محافل اطلاعاتی معتقدند شواهد کافی برای افشای اقدامات ایران دارند، اما دستگاه قضایی برای گردآوری مدارک قطعی با دشواری روبهروست.
بیش از ۵۰ بازداشت در بریتانیا
کن مککالوم، مدیرکل سرویس امنیت داخلی بریتانیا، امآی۵، اعلام کرده عملیات خصمانه مرتبط با ایران که از ابتدای سال در این کشور شناسایی شدهاند، به بازداشت بیش از ۵۰ نفر انجامیدهاند.
به گفته او، اهداف دیگر تنها مخالفان جمهوری اسلامی در تبعید، رسانههای مخالف حکومت، جوامع یهودی و منافع اسرائیل نیستند؛ تأسیسات نظامی نیز به این فهرست اضافه شدهاند.
در پی پرونده فرفورد، ۳۲ کشور غربی در بیانیهای مشترک، آنچه استفاده جمهوری اسلامی از طرحهای ترور، آتشسوزی عمدی، خرابکاری و حملات سایبری خواندند، محکوم کردند.
بریتانیا همچنین روحالله بازغندی را که «طراح احتمالی» عملیات فرفورد و از مسئولان ضدجاسوسی سپاه معرفی کرده، تحریم کرد. شهرام علیرضا تمرزاده جکی نیز مشمول تحریم شد؛ فردی که مقامهای بریتانیایی او را عضو «شبکه زیندشتی» معرفی کردهاند؛ شبکهای جنایی که به گفته آنان، به نمایندگی از وزارت اطلاعات ایران فعالیت میکند.
افراد عادی در خدمت عملیات پنهان
بهکارگیری اشخاص عادی و افراد بدون سابقه قضایی برای اجرای عملیات، به یکی از شیوههای معمول شبکههای مرتبط با جمهوری اسلامی تبدیل شده است. این فعالیتها پیش از جنگ اخیر نیز جریان داشت و نهادهای یهودی یا آمریکایی در هلند، بلژیک، نروژ و آلمان هدف حمله قرار گرفته بودند.
در حوزه سایبری نیز نهادهای امنیتی بریتانیا، آمریکا و هلند جاسوسافزار «چوزن بریک» را شناسایی کردهاند. به گفته این نهادها، عوامل مرتبط با حکومت ایران دستکم از سال ۲۰۲۵ مخالفان، فعالان و روزنامهنگاران را در کشورهای مختلف با این ابزار هدف گرفتهاند؛ ابزاری که با جعل هویت مخاطبان در پیامرسانهایی مانند واتساپ و تلگرام، امکان سرقت اطلاعات حساس را فراهم میکند.
تهدید جمهوری اسلامی در اروپا اکنون پایدارتر و فراگیرتر ارزیابی میشود. در فرانسه نیز مقامهای وزارت کشور افزایش آن را پذیرفتهاند، هرچند شدت تهدید را همچنان کمتر از بریتانیا و آلمان میدانند؛ دو کشوری که شمار بیشتری از فعالان و رسانههای مخالف حکومت ایران را در خود جای دادهاند.